Hensikt
Formålet med denne prosedyren er å sikre at kommunen vurderer hvilke konsekvenser behandling av personopplysninger kan ha for de registrertes (innbyggere og ansatte og andre vi bruker opplysniger om) rettigheter og friheter, særlig når behandlingen kan medføre høy risiko.
Prosedyren beskriver også den praktiske gjennomføringen av personvernkonsekvenser (DPIA), og hvordan denne vurderingen skal utføres i praksis. Det er fagmiljøene som må beskrive formål, nødvendighet og grunnlag for bruk av personopplysnigene. Imidlertid følger DPIA-er flere lovkrav i fra personopplysningloven. Det vil derfor være nødvendig å innvolvere sikkerhetsorganisasjonen så tidlig som mulig. Les mer om dem på Innafor.
Gjelder for
Gjelder for alle ledere og ansatte som planlegger nye behandlinger (bruk) av personopplysninger, eller gjør vesentlige endringer i pågående behandlingsaktiviteter som krever ny eller oppdatert vurdering.
Se egen prosedyr for risikovurdering ved bruk av personopplysninger Risikovurdering av personopplysninger og annen informasjon - prosedyre
Overordnede prinsipper
En DPIA er en analyse som skal bidra til å forebygge negative konsekvenser for den personen det gjelder, ved å sikre at personopplysninger behandles på en lovlig, trygg og sikker måte.
Dette er overordnede prinsipper:
- En DPIA skal sikre at behandling av personopplysninger skjer lovlig, trygt og med respekt for den enkeltes rettigheter og friheter.
- DPIA skal være en del av planleggingen av nye tiltak, for eksempel ved innføring av nye IT-systemer, nye digitale tjenester eller endring av arbeidsprosesser.
- Vurderingen skal være reell og konkret.
- Det skal alltid vurderes om en planlagt behandlingsaktivitet utløser krav om DPIA.
- DPIA skal gjennomføres når en behandling kan medføre høy risiko for de registrerte, og skal bidra til systematisk kartlegging og vurdering av denne risikoen.
- DPIA skal gjennomføres før behandlingen starter, og ved vesentlige endringer i eksisterende behandlingsaktiviteter.
- Personvernombudet skal kontaktes så tidlig som mulig i planlegginsfasen av ny arbeidsprosess eller når man planlegger å gjøre vesentlige endringer i pågående behandlingsaktiviter. Dette er ikke frivillig, da det følger lovkrav.
Eierskap
Kommunedirektøren har det overordnede ansvaret for at kommunen etterlever kravene til DPIA. Dette delegeres slik det framkommer i delegeringsreglementet.
Roller og ansvar
Det virksomhetsområdet som planlegger en behandling av personopplysninger, som har ansvar for å vurdere behovet for DPIA og å gjennomføre den.
Systemeier eller prosjektleder skal sørge for at DPIA blir gjort i tide, og at den er en del av beslutningsgrunnlaget før løsningen tas i bruk.
Personvernombudet skal blant annet gi råd om det er behov for å utføre en DPIA, hvordan den skal gjennomføres, om konsekvensvurderingen er blitt gjennomført på riktig måte, og om konklusjonene er i tråd med personvernregelverket.
Kommunedirektøren, eller den som har fått delegert oppgaven, i det aktuelle området skal ta stilling til risikoen før behandlingen starter.
Aktiviteter som er del av en DPIA
Det kan være verdt å lese denne som en del av denne prosedyren: Bruk av personopplysninger - prosess for ivaretakelse av informasjonssikkerhet og personvern (Ikke tilgjengelig)
Før du gjennomfører DPIA, så gjennomfører du en innledende analyse som kan gi deg svar på om du skal gjennomføre DPIA. Både denne innledende analysen og selve DPIA-en gjennomføres i denne malen Initialvurdering og DPIA - Mal.
En vurdering av personvernkonsekvenser (DPIA) skal minst inneholde:
- En systematisk beskrivelse av de planlagte behandlingsaktivitetene og formålene.
- En vudering om behandlingsaktivitetene er nødvendige og står i rimelig forhold til formålene.
- En vurdering av risikoene for de registrertes rettigheter og friheter. Dette betyr de grunnleggende rettighetene og interessene en person har, knyttet til personvern, som skal beskyttes når personopplysninger behandles.
- En beskrivelse av de planlagte tiltakene (tekniske og organisatoriske) for å håndtere risikoene
- Ledelsens validering og godkjenning eller ikke godkjenning: Leder med ansvar for behandlingen skal, på bakgrunn av vurderingene og anbefalingene fra arbeidet med DPIA-en, samt innspill fra personvernombudet og eventuelt de registrerte, ta stilling til om behandlingen av personopplysninger kan gjennomføres eller ikke. Leder skal ta stilling til følgende:
- Er behandlingen nødvendig og rimelig, kan vi påvise at personvernforordningen overholdes og kan de regisrertes rettigheter og friheter ivaretas?
- Om dette ikke kan ivaretas, så kan behandlingen av personopplysninger ikke startes eller opprettholdes.
Karlagt risiko skal reduseres så langt som mulig gjennom egnede tekniske og organisatoriske tiltak. Dersom det fortsatt er høy risiko etter at tiltak er vurdert, skal Datatilsynet kontaktes for forhåndsdrøftelser før behandlingen kan startes. Dette er jfr. personopplysningsloven, og du kan lese mer om det på Datatilsynets sider.
Hva er høy risiko?
Det som avgjør hvorvidt behandlingen innebærer en høy risiko kan for eksempel være:
- Hvilken type opplysninger som behandles (helse, legning, religion, etnisitet),
- Hvilken kategori av registrerte det er (barn, ansatte, psykisk syke, asylsøkere),
- Omfang av behandlingen (mengde opplysninger om enkeltpersoner eller mange personer),
- Bruk av teknologi (biometri, automatisert behandling, overvåkning) etc.
Datatilsyet har i tillegg en liste over behandlingsaktiviteter som alltid krever at det gjennomføres en DPIA. Les mer her: Veiledning om DPIA | Datatilsynet
Gjennomføring
En DPIA skal gjennomføres i flere steg:
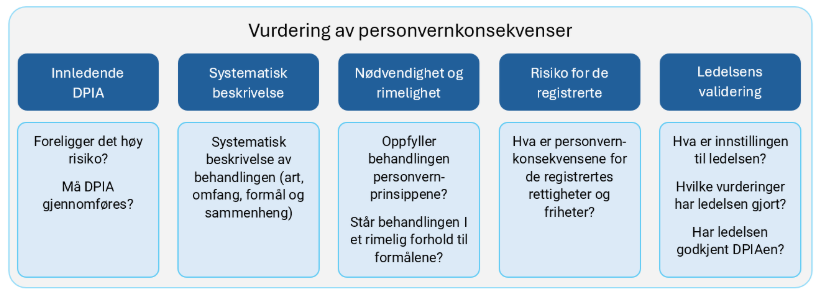
1) Initialvurdering (innledende vurdering):
I denne fasen vurderes om behandlingen vil medføre høy risiko for de registrertes rettigheter og friheter. Hvis analysen viser at det an medføre høy risiko, så skal DPIA gjennomføres. Typiske eksempler kan være behandling av sensitive personopplysninger, systematisk overvåkning eller bruk av ny teknologi.
Dersom man i initialvurderingen kommer frem til at behandlingen av personopplysninger ikke innebærer høy risiko for de registrertes rettigheter og friheter, skal man ikke gjennomføre DPIA og stopper her.
2) Systematisk beskrivelse. Oppstart av DPIA:
Dersom man i initialvurderingen kommer frem til at det er høy risiko, skal det gjennomføres en DPIA.
Gjennomføringen av en DPIA er et ansvar som ligger hos behandlingsansvarlig. Det er ikke et spesifikt lovkrav til hvilke roller som skal delta i gjennomføringen av DPIA, men relevante fagmiljøer må involveres for å sikre en tilstrekkelig og helhetlig vurdering av risiko. Personvernombudet skal rådspørres og involveres i arbeidet. Ved behov bør også de registrerte eller deres representanter høres.
Eksempel på roller som bør delta i analysen:
- Den som har ansvar eller har fått delegert oppgaven med by eller endret behandlingsaktivitet. F.eks. leder eller prosjektleder.
- Fagansvarlig for tjenesten.
- Fagsystemansvarlig.
- Ansatte i relevant fagmiljø.
- Personvernombud
- Registrertes representant
- Andre fra sikkerhetsorganisasjonen. Se mer informasjon på Innafor.
- Gjennomført DPIA-en skal godkjennes av virksomhetsområdets direktør.
I denne fasen gjennomføres en systematisk beskrivelse av de planlagte behandlingsaktiviteten. Det innebærer blant annet:
- Å forklare hva som skal gjøres og formålet med behandlingen.
- Beskrive hvilke personopplysninger som skal brukes og hvem opplysningene gjelder.
- Beskrive hvorvidt løsningen ivartar personopplysningssikkerheten, ved at personvern bygges inn i løsningen og arbeidsprosessen fra start av, som en del av design og i drift.
- Beskrive de planlagte tekniske og organisatoriske sikkerhetstiltakene, og svare på spørsmål knytte tilo eventuelt bruk av databehandler.
3) Nødvendighet og rimelighet
I denne fasen analyseres nødvendighet og rimelighet. Vi må kunne begrunne hvorfor opplysningene er nødvendige for å oppfylle formålet vi har satt oss. Dette innebærer blant annet å vurder om:
- Behandlingen faktisk er nødvendig for å oppnå det definerte formålet, eller om formålet kan nås på en mindre inngripende måte, for eksempel med færre opplysninger eller andre løsninger.
- Omfanget av behandlingen er forholdsmessig, det vil si at belastningen for de registrerte ikke er større enn det som kan forsvares ut fra nytten av behandlingen.
- Behandlingen er i tråd med personvernprinsippene, særlig dataminimering, formålsbegrensning og lagringsbegrensning.
4) Risiko for de registerte
I denne fasen gjøres en vurdering av risikoene for de registrertes rettigheter og friheter. Det betyr å beskrive hva som kan gå galt, og hvilke konsekvenser det kan få for den enkelte. Alle vurderingene skal ta utgangspunkt i de registrertes perspektiv, og vurdere spesifikt risikoer relatert til åpenhet, medbestemmelse og forutsigbarhet. Dette gjøres for å kontrollere om behandlingen kan gjennomføres på en måte som er akseptabel og tillitsskapende ovenfor de registrerte.
Dersom vurderingen avdekker høy risiko som ikke kan reduseres tilstrekkelig, skal saken forelegges Datatilsynet før behandlingen starter.
5) Ledelsens validering
I denne siste fasen av DPIA-en skal leder vurdere rest-risikoen og godkjenne/ikke godkjenne behandlingen av personopplysninger. Dersom risikoen for de registrertes rettigheter og friheter fortsatt er høy, skal saken drøftes med Datatilsynet før behandlingen kan starte.
Alle vurderinger av personvernkonsekvenser og initialvurdering skal dokumenteres og lagres i P360. Informasjon om gjennomført DPIA skal registreres i Behandlingsprotokoll for personopplysninger - prosedyre.
DPIAen skal oppdateres dersom det skjer endringer i behandlingen som påvirker risikoen. Kommunen skal også følge opp at tiltakene som er besluttet faktisk blir gjennomført.
Verktøy til gjennomføring
Vi bruker Mal for initialvurdering og DPIA ved gjennomføring av både initialvurdering og DPIA.
Definisjoner
- Behandling er etter personvernforordningen (GDPR) en hvilken som helst operasjon som gjøres med personopplysninger. Det omfatter blant annet innsamling, registrering, lagring, endring, bruk, deling eller sletting av opplysninger – uavhengig av om det skjer manuelt eller automatisk
- Behandlingsaktivitet er en konkret, avgrenset beskrivelse av hvordan personopplysninger behandles for et bestemt formål. Det er lovpålagt at vi skal har oversikt over hvilke behandlingsaktiviteter vi utfører, hvorfor, og hvordan.
- Behandlingsansvarlig er den personen eller virksomheten som bestemmer formålet med og midlene for behandlingen av personopplysninger. Normalt sett er kommunen behandlingsansvarlig når vi kjøper et system eller tjeneste som skal brukes til å levere tjenestene våre. F.eks et skoleadministrativt system, et pasientjournal system, et arkivsystem og mye mer.
- Databehandler er en person eller virksomhet (ofte en leverandør) som behandler personopplysninger på vegne av kommunen, og i tråd med våre instrukser til databehandler.
- Formål er det konkrete målet eller hensikten med at personopplysninger behandles. For å komme til svaret på hva formålet er, kan vi stille spørsmålet "hvorfor samler vi inn og bruker disse opplysnigene?". For eksempel kan et formål være «å administrere lønn», «yte helsetjenester» eller «følge opp brukere av en tjeneste».
- Høy risiko fastslås ut fra behandlingens art, omfang, formål og sammenhengen den utføres i. Risikoen vurderes ut fra en objektiv vurdering der det slås fast om behandlingen av personopplysninger innebærer en risiko eller en høy risiko. Høy risiko slås derfor fast ved å bruke et definert kriteriesett, som inngår i innledende vurdering, altså i initalvurderingen av om det er behov for å gjennomføre en DPIA.
- DPIA (Data Protection Impact Assessment) er en vurdering av hvilke konsekvenser en behandling av personopplysninger kan ha for personvernet til de registrerte.
- Restrisiko er risikoen som står igjen etter at tiltak er vurdert eller gjennomført.
- De registrerte er de personene som personopplysningene handler om.
Det vil si enkeltindivider som kan identifiseres, enten direkte (for eksempel ved navn eller fødselsnummer) eller indirekte (for eksempel via kombinasjoner av opplysninger). - Den registrertes rettigheter:
- Rett til informasjon om behandlingen om seg selv
- Rett til å vite hvordan man kan utøve sin rett til innsyn i egne personopplysninger
- Mulighet til å korrigere egne personopplysninger
- Mulighet til å slette egne personopplysninger
- Mulighet til å begrense behandlingen av egne personopplysninger
- Mulighet til å utøve retten til dataportabilitet av egne personopplysninger
- Mulighet til å utøve innsigelse mot behandlingen av egne personopplysninger
- Mulighet til å reserver seg mot behandling av egne personopplysninger som innebærer automatiserte avgjørelser og profilering
Den registrertes friheter i forhold til Den europeiske menneskerettighetskonvensjonen (EMK) har også betydning i denne sammenheng.
EMK beskriver retten til:
- privatliv og kommunikasjonsvern
- ikke å bli diskriminert
- tanke-, tros- og religionsfrihet
- ytrings- og informasjonsfrihet
Vedlegg og referanser
- Prinsipper for behandling av personopplysninger på Lovdata
- Initialvurdering og DPIA - Mal
- Behandlingsprotokoll for personopplysninger - prosedyre
- Bruk av personopplysninger - prosess for ivaretakelse av informasjonssikkerhet og personvern (Ikke tilgjengelig)
- Datatilsynets veileder for vurdering av personvernkonsekvenser (DPIA)
- Personopplysningsloven Artikkel 35
- Risikovurdering av personopplysninger og annen informasjon - prosedyre
- Informasjonssikkerhet - policy (Ikke tilgjengelig)
- Innsyn i egne personopplysninger (Ikke tilgjengelig)
- Retting og sletting av personopplysninger (Ikke tilgjengelig)
- Bruk av DigiOrden (Ikke tilgjengelig)